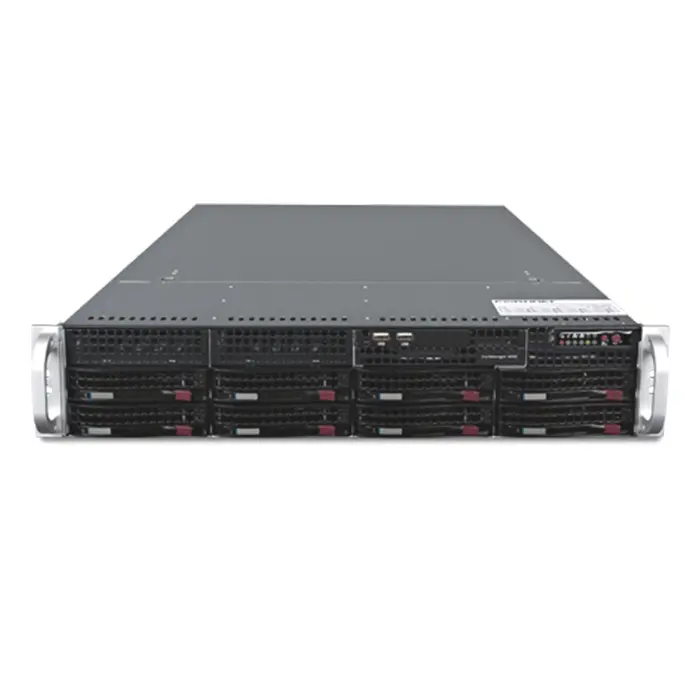
Fortinet представляет Систему анализа сетевой безопасности FortiAnalyzer 1000E
0
421
Система анализа сетевой безопасности Fortinet FortiAnalyzer 1000E является высокопроизводительным инструментом для мониторинга, анализа и отчетности о безопасности сетевого трафика. Она предоставляет централизованное место для анализа данных, полученных от различных устройств безопасности Fortinet, таких как межсетевые экраны, системы обнаружения вторжений, антивирусные и антиспам фильтры.
FortiAnalyzer 1000E обладает высокой пропускной способностью и может обрабатывать большие объемы данных сетевого трафика. Это позволяет ему эффективно анализировать и классифицировать события безопасности, подавлять ложные срабатывания и идентифицировать реальные угрозы.
Система предлагает широкий набор функций для анализа безопасности сети, включая:
- Мониторинг событий: FortiAnalyzer 1000E регистрирует все события безопасности, происходящие на сетевых устройствах Fortinet, и предоставляет информацию о них в режиме реального времени. Это помогает операторам быстро реагировать на угрозы и принимать меры по обеспечению безопасности сети.
- Анализ трафика: система отслеживает и анализирует всю сетевую активность, позволяя идентифицировать аномальное поведение пользователей или вторжения в сеть. Она также может распознавать и классифицировать различные виды сетевых трафиков, что полезно при формировании политик безопасности.
- Развертывание и управление полисами: FortiAnalyzer 1000E позволяет создавать и управлять политиками безопасности сети. Операторы могут настраивать и применять политики для разных групп пользователей, контролировать доступ к ресурсам и управлять брандмауэром.
- Генерация отчетов: система предоставляет мощные средства для создания различных отчетов о безопасности сети, включая отчеты о событиях, сетевой активности, угрозах и активности пользователей. Они могут быть настроены по различным параметрам и представлены в удобочитаемом виде, чтобы операторы могли быстро анализировать и принимать решения.
20 Июля, 2023