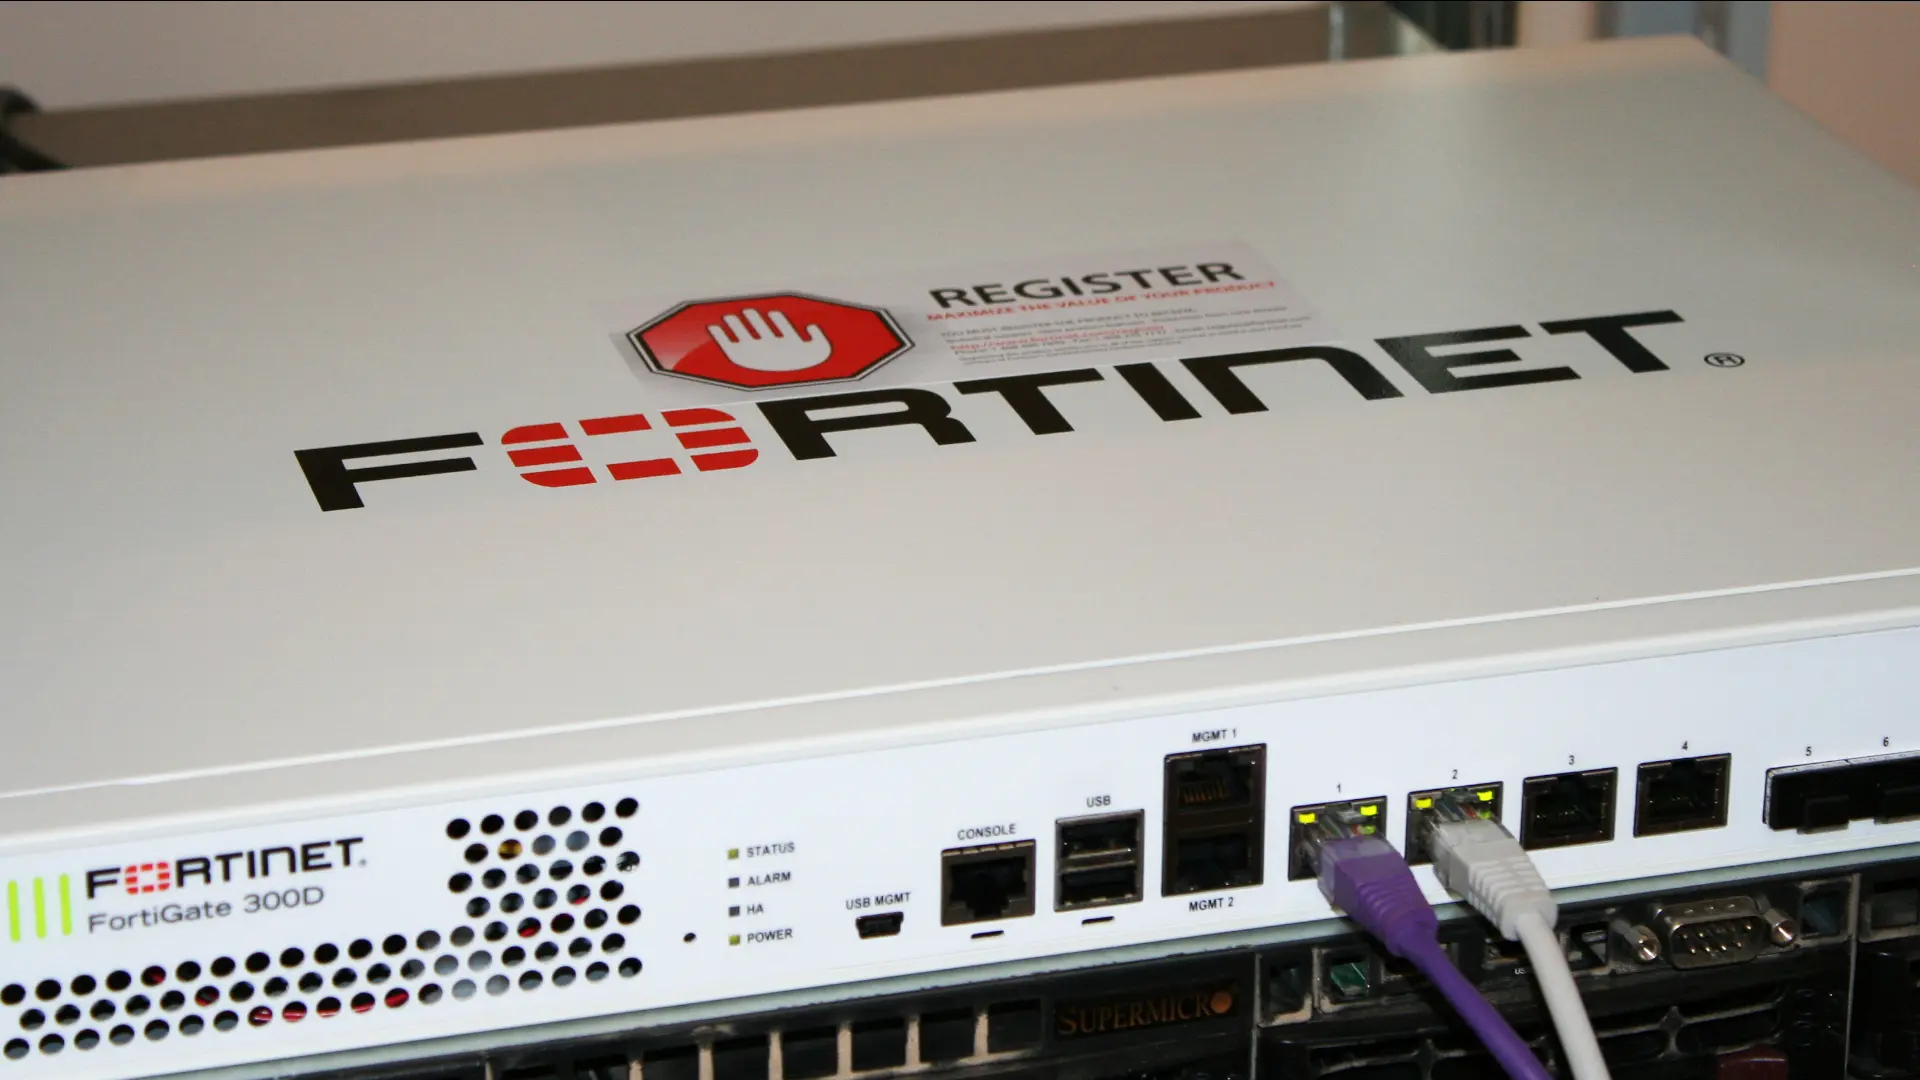
Системы анализа сетевой безопасности FORTINET
В современном, быстро меняющемся мире цифровых угроз, надежная система анализа сетевой безопасности является не просто желательной функцией, а жизненно необходимой потребностью для любой организации, стремящейся защитить свои критически важные данные и активы. Компания Fortinet, признанный лидер в области решений для кибербезопасности, предлагает широкий спектр систем анализа сетевой безопасности, разработанных для обеспечения всесторонней защиты от самых сложных и постоянно развивающихся угроз.
Ключевые преимущества систем анализа Fortinet:
- Проактивное обнаружение угроз: Системы анализа Fortinet используют передовые методы, такие как анализ поведения, машинное обучение и сигнатурный анализ, для выявления и блокировки угроз на ранних стадиях, прежде чем они смогут нанести ущерб.
- Глубокий анализ трафика: Системы обеспечивают глубокий анализ сетевого трафика, позволяя выявлять аномалии и подозрительную активность, которая может указывать на наличие вредоносного ПО, вторжений или других киберугроз.
- Централизованное управление и отчетность: Платформа Fortinet Security Fabric обеспечивает централизованное управление и отчетность, упрощая мониторинг, анализ и реагирование на инциденты безопасности.
- Интеграция и автоматизация: Системы анализа Fortinet легко интегрируются с другими решениями для безопасности Fortinet, такими как межсетевые экраны, системы предотвращения вторжений и системы защиты от вредоносного ПО, обеспечивая комплексную и автоматизированную защиту.
Примеры решений Fortinet для анализа сетевой безопасности:
- FortiAnalyzer: Мощный инструмент для сбора, анализа и отчетности журналов безопасности, обеспечивающий видимость в режиме реального времени и исторический контекст для выявления и расследования инцидентов безопасности.
- FortiSIEM: Решение для управления информацией и событиями безопасности (SIEM), которое объединяет данные из различных источников безопасности для выявления сложных угроз и автоматизации реагирования на инциденты.
- FortiInsight: Решение для обнаружения и реагирования на инсайдерские угрозы, которое анализирует поведение пользователей и данных для выявления подозрительной активности.
Выбирая системы анализа сетевой безопасности Fortinet, организации могут значительно повысить свою устойчивость к киберугрозам, защитить свои критически важные активы и обеспечить непрерывность бизнеса.
Купить продукцию Fortinet можно на сайте официального поставщика в России.